
Phishing Telegram : la fausse page qui vole votre compte avec un code de vérification
Par Sylvain Cassini, publié le 9 octobre 2026
Vous cliquez sur un lien reçu d'un contact ou dans un groupe, et une page au logo Telegram (l'avion en papier blanc sur fond bleu) vous demande de « vérifier votre compte ». Elle réclame votre numéro de téléphone, puis le code reçu dans l'application, puis votre mot de passe en deux étapes, et enfin de toucher « Oui, c'était moi » dans Telegram. Cet article décortique une page réelle de ce type, observée le 9 octobre 2026, explique pourquoi le piège fonctionne et ce qu'il faut faire si vous êtes allé trop loin.
Une page observée : ce qu'elle affichait
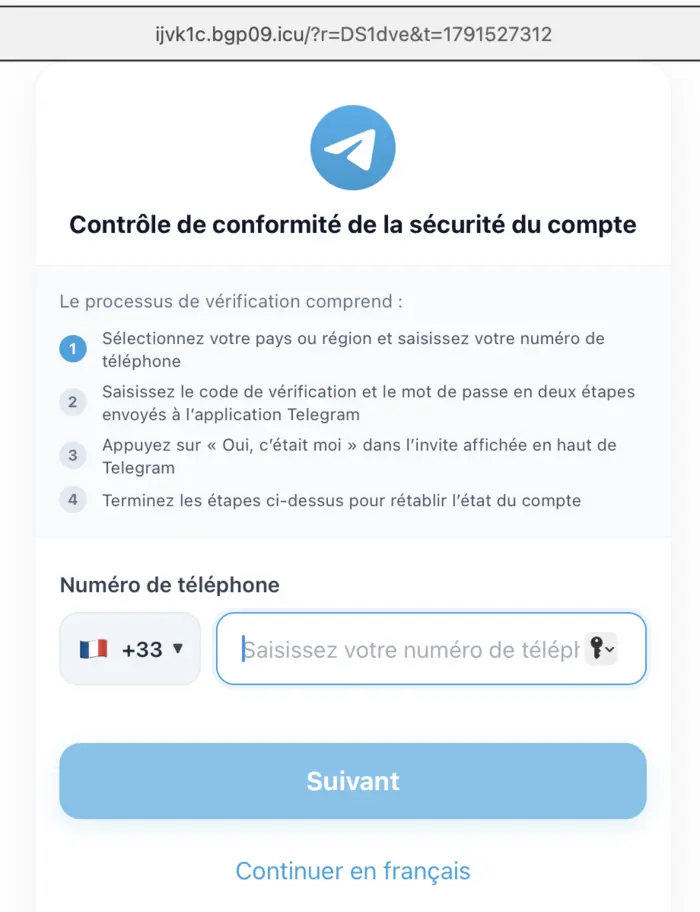
ijvk1c.bgp09.icu, aucun rapport avec Telegram.La page se présente comme un « Contrôle de conformité de la sécurité du compte », avec le logo Telegram, une liste de quatre étapes et un champ de numéro de téléphone préréglé sur +33 (France). Elle déroule une procédure qui ressemble à une vérification officielle. Les formulations relevées sont explicites :
- « Saisissez le code de vérification et le mot de passe en deux étapes envoyés à l'application Telegram »
- « Appuyez sur "Oui, c'était moi" dans l'invite affichée en haut de Telegram »
- « Terminez les étapes ci-dessus pour rétablir l'état du compte »
Deux captures de la même page ont été relevées, avec deux adresses différentes : vbkhn7u.bgp09.icu/?r=wbcZo1&t=1791519438 et ijvk1c.bgp09.icu/?r=DS1dve&t=1791527312. Le domaine bgp09.icu n'a aucun rapport avec Telegram, et le sous-domaine vbkhn7u ressemble à une chaîne générée automatiquement, comme on en voit sur des pages jetables créées en série. Cette analyse repose sur une capture d'écran : nous n'avons pas examiné le code ni le serveur de la page. Mais les éléments visibles suffisent à conclure : un domaine étranger à Telegram qui réclame des identifiants Telegram est un phishing.
telegram.org ou t.me, et qui vous demande un code de vérification ou un mot de passe. Le logo ne prouve rien : n'importe qui peut le copier en deux minutes.
Les URLs utilisées : ce qu'elles révèlent sur la fausse page
L'adresse est le seul élément que l'escroc ne peut pas maquiller : la page peut copier le logo, les couleurs et les textes de Telegram, mais pas le nom de domaine qui l'héberge. Voici les deux adresses relevées, décomposées :
https://vbkhn7u.bgp09.icu/?r=wbcZo1&t=1791519438
https://ijvk1c.bgp09.icu/?r=DS1dve&t=1791527312
- bgp09.icu : le vrai nom de domaine, celui qui compte. Il est identique dans les deux adresses et n'a aucun lien avec Telegram.
- vbkhn7u et ijvk1c : des sous-domaines différents, que le propriétaire du domaine crée librement. Ces suites de lettres sans sens ressemblent à des noms générés automatiquement pour des pages jetables.
- ?r=…&t=… : des paramètres propres à chaque lien. Les nombres
1791519438et1791527312correspondent, en temps Unix, au 9 octobre 2026 à 04:17 UTC et à 06:28 UTC, soit à peu près deux heures d'écart le jour même.
Ce qui frappe, c'est la combinaison : un même domaine, un sous-domaine neuf à chaque lien, et un identifiant daté dans l'adresse. On peut en déduire, sans l'avoir vérifié côté serveur, que chaque lien est généré à la volée. Conséquence pratique : une liste noire qui bloquerait seulement une adresse complète est vite contournée, puisque l'escroc change de sous-domaine. Seul le blocage du domaine bgp09.icu tient, d'où l'intérêt de signaler le domaine et pas une seule adresse.
Cette campagne ne passe pas que par ces adresses brutes. Sur notre propre raccourcisseur de liens, nous avons relevé en quelques jours plusieurs liens courts qui pointent vers des domaines .com aux noms aléatoires, tous terminés par le même chemin /wqamhcsom?r=…&t=…, avec le même paramètre r= que sur la page Telegram observée. Nous n'avons pas vérifié le contenu de chacune de ces pages, mais le schéma est identique. Un lien court masque le domaine : c'est exactement ce qui permet de faire passer une page comme celle-ci pour un lien anodin. Chaque lien de ce type repéré est désactivé et son créateur est bloqué.
La règle de lecture : le domaine se lit de droite à gauche, en s'arrêtant au premier point après l'extension. Ici, ce qui précède .icu est bgp09, donc le site appartient à bgp09.icu. Tout ce qui est écrit à gauche (le sous-domaine) ne désigne qu'un compartiment créé par ce propriétaire. Un escroc peut très bien écrire telegram.org.bgp09.icu ou telegram-login.bgp09.icu : le site reste bgp09.icu.
Trois points à vérifier à chaque fois :
- Le domaine est-il exactement
telegram.orgout.me? Pas « presque », pas avec un tiret, pas suivi d'autre chose. - L'extension est-elle étonnante ? Un service mondial comme Telegram n'envoie pas ses utilisateurs sur une extension de ce type pour leur demander un code.
- Le lien est-il long, avec des paramètres opaques (
?r=…&t=…) ? Ces jetons servent à relier la page à une campagne ou à une victime, pas à un service officiel.
Un lien aperçu dans une conversation peut aussi être raccourci ou masqué derrière un texte. Avant de l'ouvrir, lisez-le grâce à notre méthode pour vérifier un lien raccourci.
Comment le piège fonctionne, étape par étape
Le mécanisme est un relais en temps réel. La fausse page n'a pas besoin de deviner quoi que ce soit : elle fait travailler la vraie application Telegram à votre place.
- Vous saisissez votre numéro. L'escroc le recopie aussitôt sur la vraie page ou la vraie application Telegram et demande une connexion.
- Telegram envoie un code dans une conversation officielle de votre application, à votre attention.
- La fausse page vous demande ce code. Vous le tapez, l'escroc le recopie, et sa session s'ouvre sur votre compte.
- Si la vérification en deux étapes est activée, la page réclame aussi ce mot de passe, qui lève le dernier verrou.
- L'invite « Oui, c'était moi » sert à faire valider par vous une connexion que vous n'avez pas lancée.
Le point commun avec le SIM swapping est que le code à usage unique n'est un rempart que si son destinataire ne le transmet pas. Ici, c'est la victime elle-même qui le remet.
Pourquoi un compte Telegram intéresse les escrocs
Un compte Telegram volé sert d'abord à écrire à vos contacts avec votre nom : demande d'argent urgente, lien piégé qui répète l'attaque, invitation à un faux investissement. Vos proches répondent parce que le message vient de vous. Les groupes dont vous êtes membre et vos conversations non secrètes sont également accessibles à la personne connectée. Le compte volé devient ainsi le point de départ de nouvelles victimes, ce qui explique que ces pages circulent largement entre contacts.
Comment reconnaître une fausse page Telegram
- L'adresse n'est pas celle de Telegram. Les adresses officielles sont
telegram.orgett.me. Un nom de domaine inconnu, un sous-domaine de lettres aléatoires ou une extension inhabituelle (.icu, .top, .xyz…) doivent vous alerter. - Le lien vient d'un message inattendu : un contact qui vous envoie « regarde ça » ou un « vote » à soutenir, un message d'un groupe, un faux support.
- La page réclame un code ou un mot de passe. Telegram indique dans sa FAQ officielle que le code de connexion ne doit jamais être partagé avec quiconque, y compris d'autres services ou applications.
- Une urgence est mise en scène : « votre compte sera supprimé », « vérifiez-vous pour continuer ».
- Vous êtes guidé pas à pas vers des actions dans l'application pendant que la page reste ouverte.
Que faire si vous avez interagi avec la page
La gravité dépend de ce que vous avez fait. Ouvrir la page ne compromet pas le compte à lui seul. Voici la conduite à tenir selon le cas :
- Page ouverte, rien saisi : fermez l'onglet. Aucune action sur le compte n'est nécessaire.
- Numéro saisi, aucun code transmis : ne communiquez aucun code qui arrive ensuite dans Telegram.
- Code, mot de passe ou validation « Oui, c'était moi » fournis : considérez le compte comme compromis et agissez tout de suite.
- Ne saisissez et ne validez plus rien tant que vous n'avez pas repris la main.
- Ouvrez la liste des appareils : Paramètres, puis Appareils (ou Confidentialité et sécurité, puis Sessions actives). Telegram décrit cet écran pour surveiller et terminer les sessions d'autres appareils dans sa FAQ.
- Terminez toute session que vous ne reconnaissez pas, ou toutes les autres sessions si vous hésitez.
- Activez ou changez la vérification en deux étapes avec un mot de passe fort, propre à Telegram, et un e-mail de récupération que vous contrôlez (fonctionnement décrit par Telegram).
- Prévenez vos contacts par un autre canal : un message de votre compte demandant de l'argent ou un clic n'est peut-être plus de vous.
- Signalez l'adresse sur la page de signalement d'hameçonnage de Google Safe Browsing. En cas de préjudice, conservez les captures d'écran et suivez notre guide pour porter plainte, ou signalez sur 17cyber.gouv.fr.
Si le code est déjà parti, agissez dans les minutes qui suivent
- Déconnectez les sessions inconnues depuis Paramètres, Appareils
- Posez un mot de passe de vérification en deux étapes tout de suite
- Prévenez vos proches avant que l'escroc ne leur écrive
Se protéger durablement
- Activez dès maintenant la vérification en deux étapes dans Telegram : même un code intercepté ne suffit plus sans ce mot de passe, tant que vous ne le saisissez pas sur une page piégée.
- Passez un lien suspect au crible avant de cliquer : notre article sur la vérification d'un lien raccourci explique comment lire une adresse sans l'ouvrir.
- Ne connectez jamais Telegram via un site tiers. La connexion se fait dans l'application officielle, ou sur le service web de Telegram à son adresse officielle.
- Vérifiez régulièrement les appareils connectés, comme vous le feriez pour un compte Facebook.
À retenir
- Le phishing Telegram repose sur un relais en direct : la fausse page vous fait recopier le code que la vraie application vient d'envoyer.
- Un code de connexion ne se partage jamais, quel que soit le site ou la personne qui le demande.
- « Oui, c'était moi » ne se valide que pour une connexion que vous venez vous-même de lancer.
- Seule la saisie ou la validation compromet le compte : avoir ouvert la page ne suffit pas.
- En cas de doute, Paramètres puis Appareils : déconnectez les sessions inconnues et activez la vérification en deux étapes.
FAQ sur le phishing Telegram
Comment reconnaître une fausse page de connexion Telegram ?
Regardez l'adresse dans la barre du navigateur. Telegram n'utilise que ses propres domaines (telegram.org, t.me). Une adresse faite de lettres aléatoires sur un domaine sans rapport est un faux, même si la page affiche le logo de l'avion en papier. Autre signal : la page vous demande à la fois votre numéro, le code reçu dans Telegram et votre mot de passe en deux étapes.
Que se passe-t-il si je saisis le code de vérification Telegram sur un faux site ?
L'escroc tente au même moment une vraie connexion à Telegram avec votre numéro. Le code que vous tapez est celui que Telegram vient de lui demander : en le recopiant, il ouvre une session sur votre compte. Si le mot de passe en deux étapes est aussi saisi, la protection supplémentaire tombe également.
Que signifie le message « Oui, c'était moi » dans Telegram ?
Telegram affiche cette invite quand une connexion inhabituelle est détectée et demande si c'est bien vous. Appuyer sur « Oui, c'était moi » alors que la tentative a été lancée par un tiers revient à l'autoriser. Ne la validez que si vous venez vous-même de connecter un nouvel appareil.
J'ai seulement ouvert la page sans rien saisir : mon compte est-il compromis ?
Non, ouvrir la page ne suffit pas à compromettre un compte Telegram. Le risque commence quand vous saisissez votre numéro, un code, un mot de passe, ou quand vous validez une connexion dans l'application. Fermez l'onglet et ne saisissez rien d'autre.
Comment vérifier si quelqu'un d'autre est connecté à mon compte Telegram ?
Dans l'application, ouvrez Paramètres puis Appareils (ou Confidentialité et sécurité puis Sessions actives). Toute session que vous ne reconnaissez pas peut être déconnectée depuis cet écran. Ajoutez ensuite un mot de passe de vérification en deux étapes si ce n'est pas déjà fait.
Pourquoi les escrocs veulent-ils un compte Telegram ?
Un compte volé permet d'écrire à tous vos contacts en se faisant passer pour vous (demande d'argent, lien piégé), de lire vos conversations non chiffrées de bout en bout et d'accéder à vos groupes. La confiance que vos proches ont en vous fait le travail de l'escroc.
Conclusion : le code reste chez vous
Cette fausse page ne casse aucune protection technique : elle demande poliment à la victime de lui remettre ce que la vraie application vient d'envoyer. Un seul réflexe l'arrête, ne jamais saisir un code Telegram en dehors de l'application, et un seul réglage limite les dégâts, la vérification en deux étapes.
Un doute sur un lien ou un compte piraté ?
Lejumo aide particuliers et professionnels à vérifier un lien suspect, sécuriser leurs comptes et leur téléphone après une tentative de phishing. Appelez-nous ou écrivez-nous.
06 99 70 49 50